आर्टिफिशियल इंटेलिजेंस के बढ़ते इस्तेमाल से साइबर सुरक्षा दुनिया भर की कंपनियों के लिए बड़ी चुनौती बनती जा रही है। दक्षिण कोरिया और जापान में हाल के साइबर हमलों ने चिंता बढ़ा दी है। विशेषज्ञों के मुताबिक, नई तकनीक की मदद से अपराधी कम तकनीकी जानकारी के बावजूद हमले कर सकते हैं, जिससे कंपनियों को अपनी सुरक्षा व्यवस्था मजबूत करने की जरूरत है।
दक्षिण कोरिया और जापान में बढ़े साइबर हमले
दक्षिण कोरिया और जापान में कंपनियां लगातार बढ़ रहे साइबर हमलों से निपटने के लिए अपनी सुरक्षा व्यवस्था मजबूत करने में जुटी हैं। साइबर सुरक्षा विशेषज्ञों का कहना है कि आर्टिफिशियल इंटेलिजेंस की मदद से अब कम तकनीकी जानकारी रखने वाले अपराधियों के लिए भी साइबर हमले करना आसान हो रहा है।
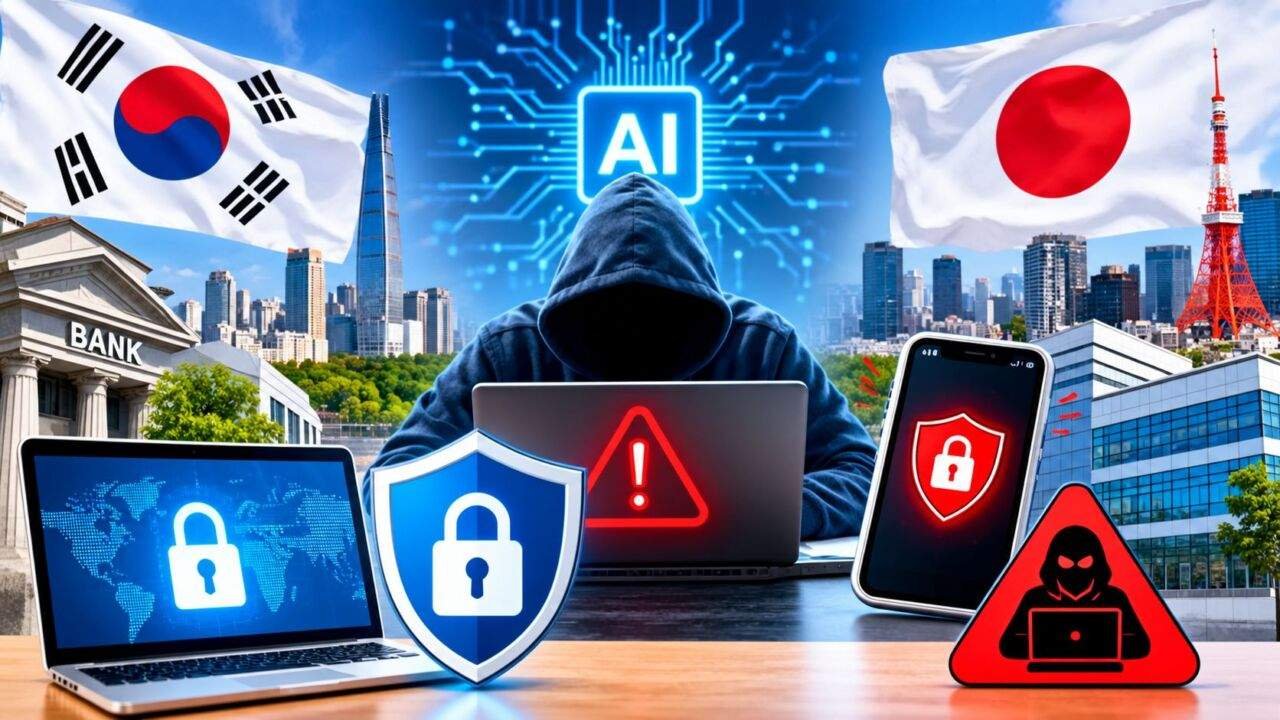
दक्षिण कोरिया में नौ बैंकों और दो बड़े धार्मिक संस्थानों में ऐसे साइबर हमलों की जांच की जा रही है, जिनमें आर्टिफिशियल इंटेलिजेंस के इस्तेमाल की आशंका है। वहीं, जापान में दाइवा सिक्योरिटीज, सॉफ्टबैंक और लॉसन जैसी कंपनियां भी हाल के दिनों में साइबर सुरक्षा से जुड़ी घटनाओं का सामना कर चुकी हैं।
हालांकि, इन घटनाओं में आर्टिफिशियल इंटेलिजेंस का इस्तेमाल हुआ या नहीं, इसकी जांच अभी जारी है। विशेषज्ञों के अनुसार, इस तकनीक की मदद से अपराधी कंप्यूटर प्रणालियों की कमजोरियां खोजने, नकली संदेश तैयार करने और लोगों को धोखा देने जैसे काम तेजी से कर सकते हैं। इससे साइबर अपराध का खर्च घट सकता है और हमलों का पता लगाना भी मुश्किल हो सकता है।
एआई साइबर हमले: मुख्य बातें
- प्रभावित देश: दक्षिण कोरिया और जापान
- दक्षिण कोरिया: नौ बैंकों और दो बड़े धार्मिक संस्थानों में जांच
- जापान की कंपनियां: दाइवा सिक्योरिटीज, सॉफ्टबैंक और लॉसन
- एआई का इस्तेमाल: कमजोरियां खोजने और नकली संदेश बनाने में मदद
- मुख्य खतरा: कम तकनीकी जानकारी वाले अपराधियों की क्षमता बढ़ना
- जरूरी कदम: सुरक्षा जांच, निगरानी और बेहतर तकनीकी सुरक्षा
एआई से साइबर अपराधियों को कैसे मिल रही मदद?
टोक्यो की साइबर सुरक्षा कंपनी एसएंडजे कॉर्प के अध्यक्ष नोबुओ मिवा का कहना है कि जापान में साइबर हमलों का दबाव काफी बढ़ गया है। उनके मुताबिक, आर्टिफिशियल इंटेलिजेंस की मदद से हमलावर कम समय में अधिक काम कर सकते हैं। पहले विदेशी अपराधियों को भाषा और तकनीकी जानकारी की कमी के कारण कई मुश्किलों का सामना करना पड़ता था, लेकिन अब ये बाधाएं काफी हद तक कम हो रही हैं।
जापान में साइबर सुरक्षा से जुड़े मामले बढ़े
साइबर सुरक्षा कंपनी ट्रेंडएआई के आंकड़ों के अनुसार, जापान में इस साल सितंबर तक दर्ज हुए साइबर सुरक्षा से जुड़े मामले पिछले पूरे साल के आंकड़े से अधिक हो गए। सितंबर में ऐसे 86 मामले सामने आए, जो अगस्त की तुलना में करीब 18 प्रतिशत और जुलाई के मुकाबले 37 प्रतिशत ज्यादा थे।
अमेरिकी साइबर सुरक्षा कंपनी क्राउडस्ट्राइक के अनुसार, दक्षिण कोरिया के बैंकों पर हमलों के पीछे चीन में मौजूद 26 वर्षीय एक संदिग्ध व्यक्ति का हाथ होने की आशंका है। कंपनी का मानना है कि इस अभियान में आर्टिफिशियल इंटेलिजेंस की मदद ली गई थी। जांच के मुताबिक, संदिग्ध ने चीन में विकसित एक एआई एजेंट और एंथ्रोपिक के क्लॉड कोड का इस्तेमाल किया था।
क्राउडस्ट्राइक के वरिष्ठ अधिकारी एडम मेयर्स ने कहा कि हमले के लिए इस्तेमाल किए गए तरीके बहुत जटिल नहीं थे, लेकिन उनसे नुकसान पहुंचाने की क्षमता जरूर थी। उनके अनुसार, आर्टिफिशियल इंटेलिजेंस की मदद से सीमित तकनीकी जानकारी रखने वाले लोग भी प्रभावी साइबर हमले कर सकते हैं।
दक्षिण कोरिया में साइबर घटनाओं में बढ़ोतरी
दक्षिण कोरिया में इस साल के पहले छह महीनों के दौरान 1,236 साइबर घटनाएं दर्ज की गईं। यह पिछले साल की इसी अवधि के मुकाबले 20 प्रतिशत अधिक थीं। सरकारी आंकड़ों के मुताबिक, कंप्यूटर प्रणालियों को ठप करने वाले हमलों में 56.7 प्रतिशत और फिरौती मांगने वाले साइबर हमलों में 76.8 प्रतिशत की बढ़ोतरी हुई।
दक्षिण कोरिया की गाचोन यूनिवर्सिटी में एआई, डेटा और नीति से जुड़े केंद्र के निदेशक चोई क्यॉन्गजिन के अनुसार, आर्टिफिशियल इंटेलिजेंस के कारण संदिग्ध गतिविधियों को पहचानना सुरक्षा विशेषज्ञों के लिए अधिक कठिन हो सकता है। अब कोई व्यक्ति सामान्य एआई उपकरणों से कंप्यूटर प्रणालियों की कमजोरियां खोजने में मदद मांग सकता है। इससे हमलावरों का काम आसान हो जाता है।
चोरी की जानकारी से बढ़ सकता है वित्तीय नुकसान
विशेषज्ञों ने चेतावनी दी है कि चोरी की गई जानकारी का इस्तेमाल आगे चलकर लोगों को नकली संदेश भेजने और उनकी निजी जानकारी या पैसे चुराने के लिए किया जा सकता है। हालांकि, इन घटनाओं से अब तक बड़े वित्तीय नुकसान की पुष्टि नहीं हुई है। फिर भी, फिच की वरिष्ठ विश्लेषक कैरेन वू के मुताबिक, इन मामलों के कारण कंपनियों को नियामकीय जुर्माने, ग्राहकों को मुआवजा देने और साइबर सुरक्षा पर अधिक खर्च करने की जरूरत पड़ सकती है।
साइबर हमलों से बचाव के जरूरी उपाय
- नियमित जांच: कंप्यूटर प्रणालियों की कमजोरियों की पहचान करें
- खातों की सुरक्षा: मजबूत पासवर्ड और बहु-स्तरीय प्रमाणीकरण अपनाएं
- नकली संदेशों से बचाव: संदिग्ध लिंक और अज्ञात फाइलों को खोलने से बचें
- सॉफ्टवेयर अपडेट: प्रणालियों और सुरक्षा उपकरणों को अपडेट रखें
- कर्मचारियों का प्रशिक्षण: साइबर धोखाधड़ी पहचानने की जानकारी दें
- घटना की सूचना: संदिग्ध गतिविधि दिखने पर सुरक्षा टीम को तुरंत बताएं
गूगल और एंथ्रोपिक ने भी जताई चिंता
आर्टिफिशियल इंटेलिजेंस के बढ़ते इस्तेमाल को लेकर तकनीकी कंपनियां भी चिंता जता रही हैं। गूगल और एंथ्रोपिक ने चेतावनी दी है कि दुनिया भर में साइबर अपराधों में एआई की भूमिका बढ़ रही है। गूगल की खतरा खुफिया टीम के प्रमुख विश्लेषक जॉन हल्टक्विस्ट के अनुसार, साइबर हमलावर किसी न किसी रूप में इस तकनीक का इस्तेमाल कर रहे हैं, जिससे उनके काम करने की क्षमता बढ़ी है।
दक्षिण कोरिया और जापान की सरकारों ने उठाए कदम
इन घटनाओं के बाद दक्षिण कोरिया और जापान की सरकारों ने भी कदम उठाने शुरू कर दिए हैं। दक्षिण कोरिया के वित्तीय सेवा आयोग ने वित्तीय क्षेत्र से जुड़े संगठनों, नियामकों और प्रभावित कंपनियों के अधिकारियों को साइबर सुरक्षा की 12 बिंदुओं वाली स्वयं-जांच पूरी करने का निर्देश दिया है।
जापान में डिजिटल बदलाव मंत्री तोशिहारू फुरुकावा ने हाल के साइबर हमलों के बाद विभिन्न मंत्रालयों और सरकारी एजेंसियों के साथ बैठक की। देश का राष्ट्रीय साइबर सुरक्षा कार्यालय भी कंपनियों को संभावित खतरों के बारे में चेतावनी देने की योजना बना रहा है।
साइबर सुरक्षा से जुड़ी आधिकारिक जानकारी के लिए अमेरिकी साइबर सुरक्षा एवं अवसंरचना सुरक्षा एजेंसी की वेबसाइट देखी जा सकती है।
निष्कर्ष
आर्टिफिशियल इंटेलिजेंस साइबर हमलों को अधिक तेज और सुलभ बना रहा है, जिससे दक्षिण कोरिया और जापान की कंपनियों के सामने नई चुनौतियां खड़ी हुई हैं। नियमित सुरक्षा जांच, कर्मचारियों का प्रशिक्षण और आधुनिक तकनीक अपनाना जरूरी है। समय रहते कदम उठाने से संभावित नुकसान को कम करने में मदद मिल सकती है।
अक्सर पूछे जाने वाले सवाल
1. आर्टिफिशियल इंटेलिजेंस से साइबर हमले कैसे बढ़ रहे हैं?
आर्टिफिशियल इंटेलिजेंस अपराधियों को नकली संदेश तैयार करने, कंप्यूटर प्रणालियों की कमजोरियां पहचानने और हमले की योजना बनाने में मदद कर सकता है। इससे कम तकनीकी जानकारी रखने वाले लोगों के लिए भी साइबर अपराध करना आसान हो सकता है।
2. दक्षिण कोरिया में कितनी साइबर घटनाएं दर्ज हुईं?
दक्षिण कोरिया में इस साल के पहले छह महीनों में 1,236 साइबर घटनाएं दर्ज की गईं। यह पिछले साल की समान अवधि से 20 प्रतिशत अधिक थीं। सरकारी आंकड़ों में कंप्यूटर प्रणालियों को ठप करने और फिरौती मांगने वाले हमलों में भी बढ़ोतरी दर्ज हुई।
3. जापान में साइबर हमलों से कौन सी कंपनियां प्रभावित हुई हैं?
जापान में दाइवा सिक्योरिटीज, सॉफ्टबैंक और लॉसन जैसी कंपनियों ने हाल के दिनों में साइबर सुरक्षा से जुड़ी घटनाओं का सामना किया है। हालांकि, इन घटनाओं में आर्टिफिशियल इंटेलिजेंस का इस्तेमाल हुआ था या नहीं, इसकी जांच जारी है।
4. कंपनियां एआई आधारित साइबर हमलों से कैसे बच सकती हैं?
कंपनियों को नियमित सुरक्षा जांच, सॉफ्टवेयर अपडेट, मजबूत पासवर्ड, बहु-स्तरीय प्रमाणीकरण और कर्मचारियों के प्रशिक्षण पर ध्यान देना चाहिए। संदिग्ध गतिविधियों की निगरानी और घटना सामने आने पर तुरंत कार्रवाई करना भी साइबर जोखिम घटाने में मदद कर सकता है।
5. साइबर हमलों से आम लोगों की निजी जानकारी को क्या खतरा है?
साइबर हमलों में चोरी हुई जानकारी का इस्तेमाल नकली संदेश भेजने, पहचान का दुरुपयोग करने और पैसे चुराने के लिए किया जा सकता है। लोगों को अनजान लिंक खोलने से बचना चाहिए, खातों की सुरक्षा मजबूत रखनी चाहिए और संदिग्ध गतिविधि की तुरंत रिपोर्ट करनी चाहिए।
अस्वीकरण: यह लेख केवल सामान्य जानकारी के लिए है। साइबर सुरक्षा संबंधी उपायों के लिए विशेषज्ञों और संबंधित सरकारी एजेंसियों की सलाह लें।